新华三 H3C 5800 SSH 远程登录配置教程
生成摘要
配置H3C 5800交换机实现安全远程管理的核心在于启用Comware V7系统的SSH服务并禁用Telnet。操作需依次创建本地加密用户、生成RSA密钥、开启SSH服务器,并将VTY线路认证模式锁定为方案验证以强制仅允许SSH协议接入。通过配置ACL访问控制列表限制登录源IP,可进一步阻断未授权访问。完成上述步骤后,管理员即可使用强密码策略通过SSH端口22进行安全的远程运维管理。
— AI 生成,仅供参考
适用设备:新华三(H3C)5800 系列交换机
适用系统:Comware V7
目的:配置本地 SSH 账户,实现安全的远程登录管理
一、应用场景说明
通过本教程配置后,可以实现:
- 使用 SSH 协议 远程登录 H3C 5800 设备
- 使用 本地账户认证(AAA) 进行登录控制
- 禁用 Telnet,仅保留 SSH,提升设备安全性
- (可选)限制 SSH 登录源 IP
二、配置前准备
在开始配置前,请确认以下信息:
- 设备型号:H3C 5800
- 系统版本:Comware V7
- 管理 IP:
XX.XX.XX.XX - SSH 登录用户名:
admin(示例) - 登录密码:自行规划(建议使用强密码)
三、SSH 配置步骤
1️⃣ 创建本地 SSH 管理用户
local-user admin
 password irreversible-cipher XXXXXXXX
 service-type ssh
 authorization-attribute user-role network-admin
Shell
说明:
admin:本地登录用户名irreversible-cipher:不可逆加密方式存储密码(生产环境推荐)service-type ssh:仅允许 SSH 登录network-admin:设备最高管理权限
2️⃣ 生成本地 SSH 密钥(RSA)
public-key local create rsa
Shell
说明:
- SSH Server 必须依赖本地密钥
- 首次配置 SSH 时必须执行
3️⃣ 启用 SSH Server 功能
ssh server enable
Shell
说明:
- 启用设备 SSH 服务
- 默认监听 TCP 22 端口
4️⃣ 配置 VTY 线路仅允许 SSH 登录
line vty 0 4
 authentication-mode scheme
 protocol inbound ssh
 user-role network-admin
Shell
说明:
- 使用本地 AAA 账户进行认证
- 禁止 Telnet,仅允许 SSH 协议接入
- 提高远程管理安全性
四、(可选)限制 SSH 登录源 IP
建议在生产环境或核心设备上启用
1️⃣ 创建访问控制列表(ACL)
acl number 2000
 rule permit source XX.XX.XX.XX 0
 quit
Shell
说明:
XX.XX.XX.XX为允许登录的管理主机 IP
2️⃣ 在 VTY 线路上应用 ACL
line vty 0 4
 acl 2000 inbound
Shell
作用:
- 仅允许 ACL 中匹配的 IP 地址进行 SSH 登录
五、SSH 登录验证
在运维主机(Windows / Linux)上执行:
ssh admin@XX.XX.XX.XX
Shell
验证点:
- 能正常输入用户名和密码
- 登录后权限为
network-admin
六、完整 SSH 示例配置(脱敏)
local-user admin
 password irreversible-cipher XXXXXXXX
 service-type ssh
 authorization-attribute user-role network-admin

public-key local create rsa
ssh server enable

line vty 0 4
 authentication-mode scheme
 protocol inbound ssh
 user-role network-admin

acl number 2000
 rule permit source XX.XX.XX.XX 0

line vty 0 4
 acl 2000 inbound
Shell
七、注意事项
- 建议删除或禁用 Telnet 相关配置
- SSH 端口如需修改,可单独调整(默认 22)
- 管理口建议放在管理 VLAN 或独立 VRF 中
- 生产环境务必使用强密码策略
📘 本文档可直接用于运维交付、等保整改或内部培训

ningmeng
暂无介绍....
延伸阅读:
博达交换机BVSS 堆叠完整部署步骤文档
两台交换机虚拟成一台)适用于:博达 / 迪普 / 锐捷 等支持 BVSS 的交换机模式:normal(两台设备)一、拓扑...

SNMP Trap 与 Syslog 配置教程(新华三 H3C 5800 系列)
本文以 新华三(H3C)5800 系列交换机 为例,演示如何配置 SNMP v2c Trap 以及 Syslog 日志服...
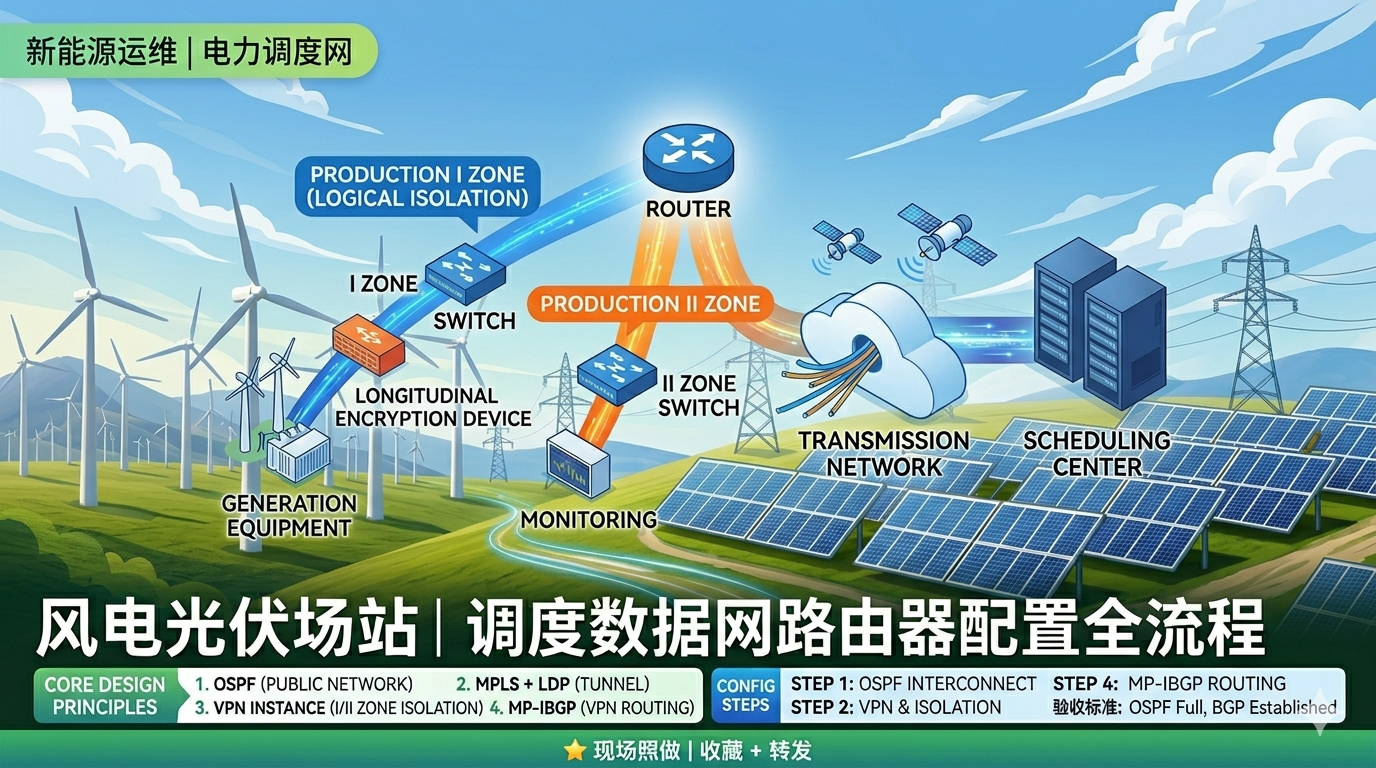
风电光伏场站|调度数据网路由器配置全流程
🌱 新能源运维|电力调度网|路由器配置|BGP/MPLS VPN🔥 开篇导语随着风电、光伏等新能源场站大规模并网,调度数...
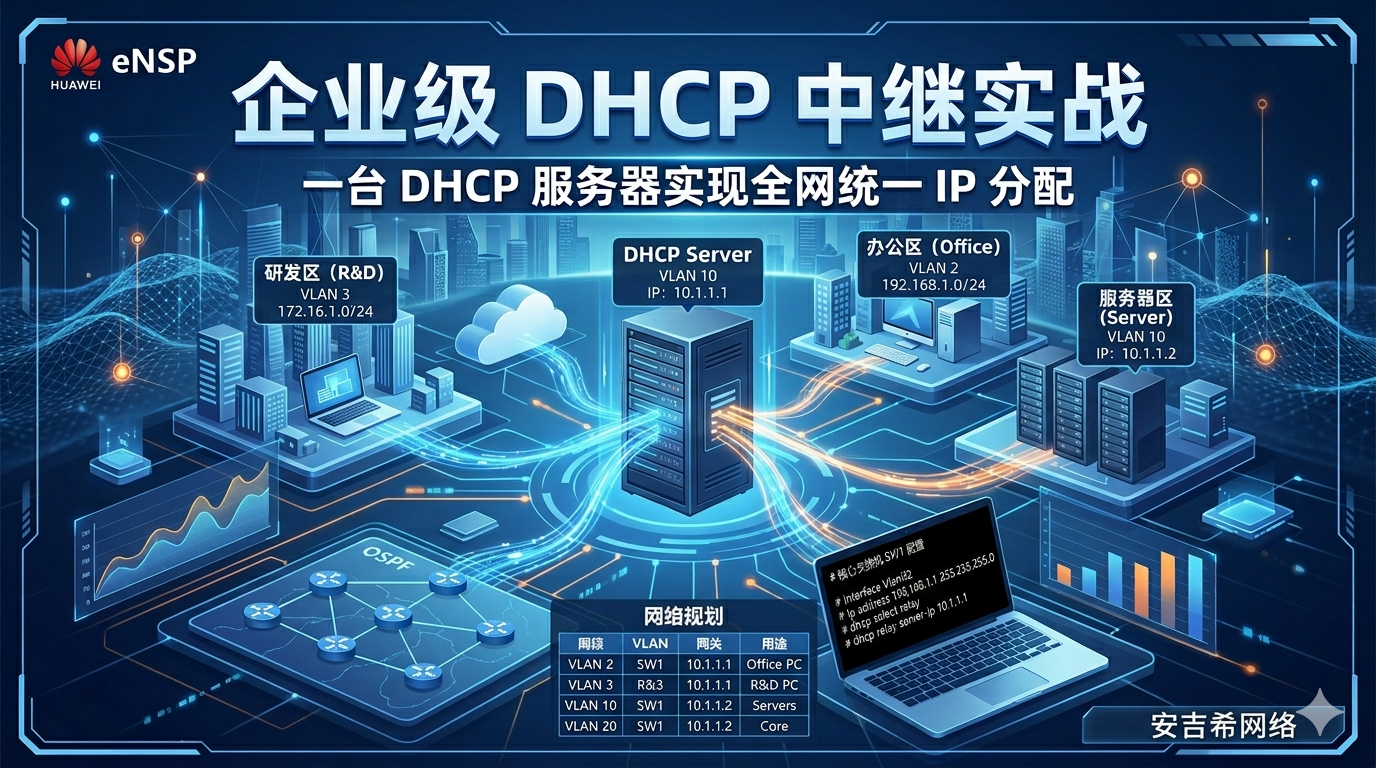
企业级 DHCP 中继实战|一台 DHCP 服务器实现全网统一 IP 分配
大家好,我是新能源场站数通技术圈。今天给大家带来某中型科技公司 DHCP 中继真实落地案例,基于华为eNSP 仿真环境,...