电力调度数据网路由器调试教程:华为/华三配置脚本+完整注释(二次安防隔离必备
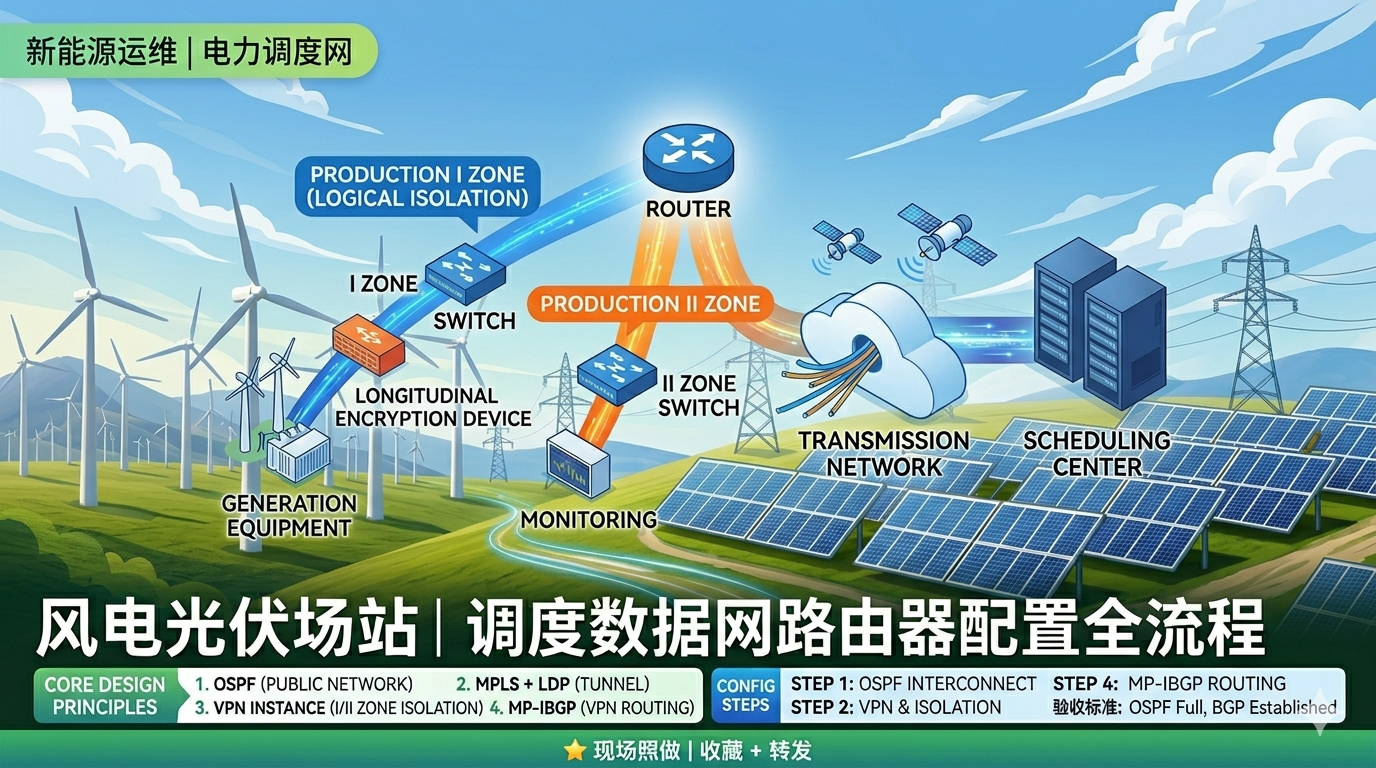
电力调度数据网路由器的核心配置在于严格实施二次安防隔离:通过VPN实例将I区(控制区)与II区(非控制区)业务横向隔离,并配置MPLS隧道承载私网调度数据。教程以华为/华三设备为例,对设备命名、VPN实例、OSPF、MPLS、BGP等每行命令附上大白话注释,解释其实际用途,如路由区分符防止IP冲突、VPN target控制路由引入导出。现场调试时直接复制修改关键参数即可实现调度骨干网互通与安全隔离,避免因误操作导致现网故障。
— AI 生成,仅供参考
上次在博客发完调度数据网路由器的基础调测思路后,私信直接爆了! 很多刚入行、在电力现场的朋友反馈:“配置命令勉强能看懂,但真到了面对设备时,还是不确定每一步到底在干嘛”、“专业术语太绕,生怕一个回车把现网搞瘫痪……”
在电力网络和二次安防的现场,差一句清晰的注释,可能就会让你卡在现场熬通宵。
今天专门花时间给大家整理了一份全网最通俗易懂的“带完整注释版”路由器调试配置。每一行命令都标注了它的“大白话”用途,从设备命名、VPN隔离、MPLS隧道到最后的运维命令,手把手带你避坑。
💡 福利速递:建议先收藏本帖!现场调试时直接复制修改关键参数即可。另外,我们的调度数据网与二次安防技术交流群还有少量名额。想进群和各省技术大牛交流的兄弟,在评论区扣“666”,并私信我领取入群二维码!
一、 电力调度路由器核心配置指南
本配置基于主流网络设备(如华为/华三等电力常用机型)的标准命令行编写。
1. 设备初始化与命名规范
在电力现场,设备命名不是随便写的,必须严格遵循站所和规范,确保运维人员一眼就能分清设备归属和用途。
Plaintext
sysname XXFD-SJW-Router # 【规范命名】FD=某某风电场,SJW=调度网,明确设备归属
2. ====================== VPN实例配置 ======================
- 核心作用:实现调度数据网 I区(控制区) 与 II区(非控制区) 的业务横向隔离,这是二次安防的基本要求,保障核心调度安全。
Plaintext
# ------- 调度I区主用业务VPN实例 -------
ip vpn-instance DIAO-DU-MAIN
 route-distinguisher 30001:1           # 路由区分符(RD),确保不同VPN的IP地址空间独立不冲突
 vpn-target 30000:1 30000:100 import   # 引入上下级调度路由,确保骨干网互联互通
 vpn-target 30001:1 export             # 向外发布本站I区路由,让上级地调/省调识别本站设备

# ------- 调度II区备用业务VPN实例 -------
ip vpn-instance DIAO-DU-BACK
 route-distinguisher 30001:2           # 与I区独立,开辟完全隔离的II区路由空间
 vpn-target 30001:2 30001:100 import   # 接收对应的II区上级路由
 vpn-target 30001:2 export             # 向外发布本站II区业务路由
3. ====================== 基础路由与OSPF配置 ======================
- 核心作用:配置公网基础路由,实现调度骨干网内各物理设备之间的底层互通。
Plaintext
router id 1.1.1.1                      # 定义全网唯一Router ID,统一使用LoopBack0地址(设备的身份证)

# ------- IGP公网路由 OSPF进程配置 -------
ospf 1 router-id 1.1.1.1               # 启动OSPF进程1,与Router ID保持一致
 area 0.0.0.42                         # 进入调度网指定的骨干区域(区域号根据设计院图纸调整)
  network 1.1.1.1 0.0.0.0              # 发布本地Loopback地址,方便全网设备和网管建立连接
  network 2.2.2.2 0.0.0.3              # 发布调度专线互联互联网段,打通与上级地调/省调的物理链路
4. ====================== MPLS隧道配置 ======================
- 核心作用:在调度骨干网上打通专用隧道,作为承载私网调度数据的“高速公路”。
Plaintext
mpls lsr-id 1.1.1.1                    # 设定MPLS的LSR ID,必须与全局Router ID一致
mpls                                   # 全局开启MPLS报文转发机制
mpls ldp                               # 启动LDP协议,用于自动分发标签并建立LDP隧道
5. ====================== 物理与逻辑接口配置 ======================
- 核心作用:划分业务接口,并将对应的接口绑定到前面创建的VPN中,实现物理流量的隔离。
Plaintext
# ------- 环回口:全网最稳定的接口,邻居建立的核心 -------
interface LoopBack0
 ip address 1.1.1.1 255.255.255.255    # 32位主机路由,全网唯一,用于协议对等体建立

# ------- 上联调度专线串口(对接省调/地调核心,骨干链路) -------
interface Serial3/0
 description TO-省调度核心路由器         # 严格标注对端机房和设备,便于日后排查
 fe1 unframed                          # 串口封装模式调整为非成帧模式,适配调度2M专线
 ip address 2.2.2.2 255.255.255.192    # 配置调度给定的互联公网IP
 mpls enable                           # 接口激活MPLS,允许此接口转发标签数据
 mpls ldp enable                       # 接口激活LDP,允许与对端建立LDP会话

# ------- I区业务接口(对接站内主用调度业务交换机) -------
interface GigabitEthernet0/1
 port link-mode route                  # 将三层以太网接口切换为路由模式
 description 接入站内调度业务交换机         # 明确用途
 ip binding vpn-instance DIAO-DU-MAIN  # 【关键】绑定I区VPN,将该接口流量与公网及II区隔离
 ip address 3.3.3.3 255.255.255.192    # 分配本站I区业务的网关IP
 tcp mss 1280                          # 优化TCP最大报文段大小,防止调度大报文分片导致丢包

# ------- II区业务接口(对接站内非控制区/远动备用交换机) -------
interface GigabitEthernet0/2
 port link-mode route
 description 接入备用调度业务区
 ip binding vpn-instance DIAO-DU-BACK  # 【关键】绑定II区VPN
 ip address 4.4.4.4 255.255.255.192    # 分配本站II区业务的网关IP
 tcp mss 1280                          # 同理,限制MSS防止二次系统数据分片
6. ====================== MP-BGP高级配置 ======================
- 核心作用:在骨干网上跨设备传递各场站的私网调度路由,是上下级业务互通的灵魂。
Plaintext
bgp 30061                              # 调度网统一自治系统号(AS号)
 router-id 1.1.1.1                     # 稳定协议使用的Router ID
 group DIAODU internal                 # 创建内部IBGP对等体组,简化批量邻居配置
 peer 2.2.2.2 group DIAODU             # 将上级省调核心路由器的IP加入该对等体组

# ------- IPv4公网地址族配置 -------
 address-family ipv4 unicast
  import-route direct                  # 引入本路由器的直连路由
  import-route static                  # 引入配置的静态路由
  peer DIAODU enable                   # 允许向对等体组发送公网IPv4路由信息

# ------- VPNv4地址族配置(核心:专门传递私网VPN路由) -------
 address-family vpnv4
  peer DIAODU enable                   # 激活VPNv4对等体,允许跨设备传递I/II区私网路由

# ------- I区业务BGP路由注入 -------
 ip vpn-instance DIAO-DU-MAIN
  address-family ipv4 unicast
   import-route direct                 # 将I区直连网段发布进BGP,让全网知道本站I区IP
   import-route static                 # 将I区静态路由发布进BGP

# ------- II区业务BGP路由注入 -------
 ip vpn-instance DIAO-DU-BACK
  address-family ipv4 unicast
   import-route direct                 # 将II区直连网段发布进BGP
   import-route static                 # 将II区静态路由发布进BGP
7. ====================== 安全与运维管理配置 ======================
- 核心作用:满足二次安防加固要求,仅允许安全的加密流(SSH)远程登录,防止明文漏勺。
Plaintext
ssh server enable                      # 开启SSH服务,拒绝不安全的Telnet登录

# ------- 远程登录虚拟终端线加固 -------
line vty 0 4                           # 开放0-4,允许最多5个并发运维连接
 authentication-mode scheme            # 启用AAA用户名+密码的复合认证模式
 protocol inbound ssh                  # 【安防必备】强制只允许SSH协议流进入,封死Telnet
 user-role network-operator            # 限制普通登录用户的默认权限为查看级(操作员)

# ------- 本地高权限运维账号创建 -------
local-user admin class manage
 password simple My@Volt2026!          # 生产现场请务必使用强密码(大小写+数字+特殊字符)
 service-type ssh terminal             # 允许该账号通过SSH远程及Console串口登录
 authorization-attribute user-role network-admin # 赋予管理员最高操作权限
二、 现场投运必查:5大黄金排查命令
配置刷进去后,别急着收拾东西走人!在现场,必须通过以下 5 个命令确认网络状态正常。建议截图保存到手机里:
1. 检查底层公网邻居
Plaintext
display ospf peer brief
检查标准:状态必须显示为 Full。如果为空或者卡在 Init/2-Way,说明跟上级设备的物理链路或者底层配置有问题,骨干网没打通。
2. 检查 MPLS 隧道状态
Plaintext
display mpls ldp peer
检查标准:状态必须显示为 Operational。只有隧道建立成功,私网数据包才能贴上标签在公网横穿。
3. 检查 MP-BGP 调度路由邻居
Plaintext
display bgp peer vpnv4
检查标准:最后的状态列必须显示为已收发的路由条数(如 Established 或具体的数字)。如果是 Active 或 Idle,说明 BGP 没协商成功,赶快核对 AS 号和 Peer IP。
4. 验证调度 I 区私网路由表
Plaintext
display ip routing-table vpn-instance DIAO-DU-MAIN
检查标准:看路由表里有没有收到省调/地调下发的私网路由,同时确认自己本地的业务网段是否显示在里面。
5. 确认专线物理状态
Plaintext
display interface Serial3/0
检查标准:必须显示 Line protocol current state: UP。如果物理层或协议层显示 DOWN,需要联系传输机房或运营商排查 2M 专线光端机及同轴电缆。
三、 现场部署避坑指南(老前辈的血泪教训)
- 三标统一:路由器的 Router ID、MPLS LSR-ID 以及 LoopBack0 的 IP 地址,在电力网中必须完全保持一致(统一为 32 位掩码的环回口地址),否则 MPLS 隧道极易起不来。
- 切记绑定 VPN:在配置 GigabitEthernet 业务接口时,必须先绑定 VPN 实例,再配置 IP 地址!如果先配了 IP 再绑定 VPN,原有的 IP 地址会被系统自动清空,切记!
- TCP-MSS 别漏掉:电力远动、自动化数据很多是大报文,如果不加 tcp mss 1280,报文在通过专线时容易因为超过 MTU 而被切片丢失,导致遥测、遥信断续。
- 安全收尾:现场调试完毕并顺利通流后,务必使用 shutdown 命令关闭所有暂时不用的空闲物理端口,这是二次安防检查的硬性指标!
大家在现场调测时还遇到过哪些奇葩的报错?欢迎在评论区留言讨论!

ningmeng
暂无介绍....
延伸阅读:
博达交换机BVSS 堆叠完整部署步骤文档
两台交换机虚拟成一台)适用于:博达 / 迪普 / 锐捷 等支持 BVSS 的交换机模式:normal(两台设备)一、拓扑...

SNMP Trap 与 Syslog 配置教程(新华三 H3C 5800 系列)
本文以 新华三(H3C)5800 系列交换机 为例,演示如何配置 SNMP v2c Trap 以及 Syslog 日志服...
风电光伏场站|调度数据网路由器配置全流程
🌱 新能源运维|电力调度网|路由器配置|BGP/MPLS VPN🔥 开篇导语随着风电、光伏等新能源场站大规模并网,调度数...
企业级 DHCP 中继实战|一台 DHCP 服务器实现全网统一 IP 分配
大家好,我是新能源场站数通技术圈。今天给大家带来某中型科技公司 DHCP 中继真实落地案例,基于华为eNSP 仿真环境,...